1. O software utilizado é o Windows Event Viewer. Para acessá-lo clique no menu iniciar e digite eventvwr.msc
Comece clicando em "Applications and Services Logs"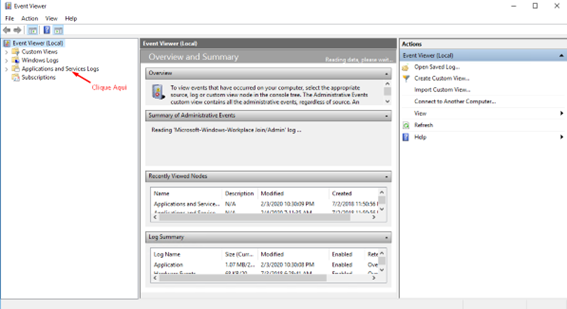
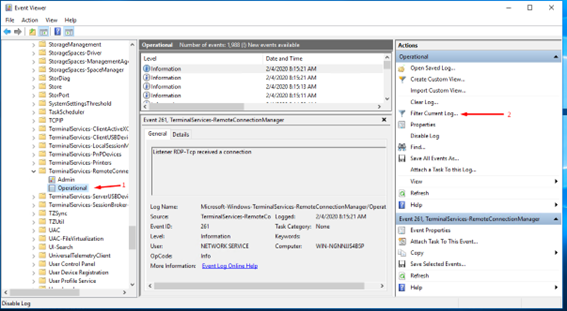
2. Após clicar em "Applications and Services Logs", clique em: Microsoft -> Windows -> Terminal-Services-RemoteConnectionManager -> Operational
Após abrir a pasta "Operational", do lado direito clique em "Filter Current Log..." conforme a imagem abaixo.
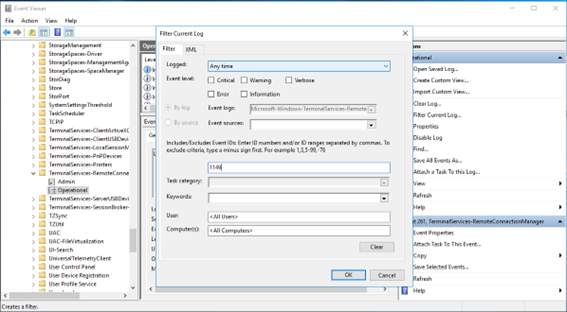
3. No campo <All Event IDs> digite 1149 e clique em OK
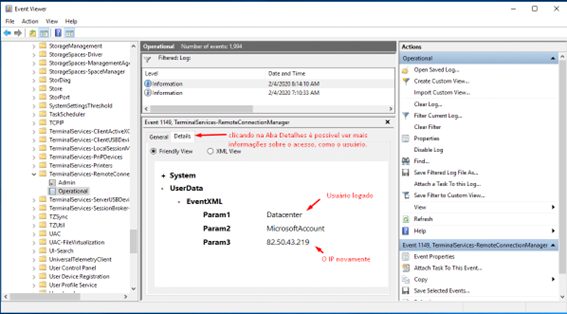
4. Clique em Information para ver mais informações sobre cada log. Em Source Network Address está o IP e em Logged a data de acesso.
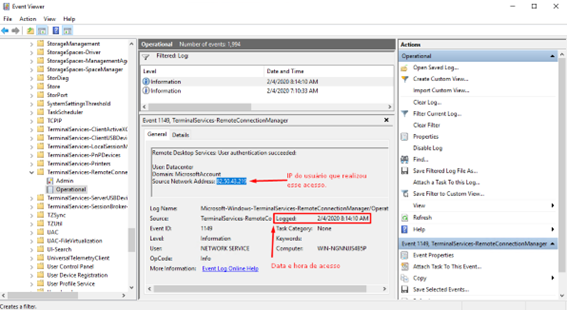
5. É possível verificar mais detalhes clicando na aba "Details". Verifique a imagem abaixo: